Keurmerk 7510 – Checklist fysieke beveiliging
| Sieuwert van Otterloo |
Security
Elke zorgorganisatie moet zorgen voor goede informatie-beveiliging, inclusief beveiliging van gebouwen. In dit artikel geve we een checklist voor zorgorganisaties waarmee je aantoonbaar kunt voldoen aan de eisen uit de verplichte norm NEN7510. Deze checklist helpt met alle eisen rondom fysieke beveiliging: door het regelmatig invullen van deze checklist verminderen risico’s en kun je aantonen aan eisen te voldoen. De checklist moet jaarlijks per gebouw worden ingevuld.
Achtergrond NEN 7510
Elke zorgorganisatie in Nederland moet voldoen aan de norm NEN7510 en kan hierop gecontroleerd worden door de Inspectie voor gezondheidszorg en Jeugd (IGJ). Zorgorganisaties moeten hiervoor meerdere zaken regelen.
Ze moeten ten eerste zorgen voor een risico-managementsysteem inclusief risico register en jaarlijkse beoordeling. Ten tweede moeten ze een heel aantal beheersmaatregelen overwegen en waar mogelijk implementeren. Deze maatregelen zijn verdeeld in vier hoofdstukken:
- A5 Organisatorische maatregelen
- A6 Mensgerichte maatregelen
- A7 Fysieke maatregelen
- A8 technische maatregelen
Deze checklist dekt de fysieke maatregelen. De mensgerichte maatregelen worden meestal gedekt met een apart document “Regels informatiebeveiliging” dat elke medewerker ontvangt bij indiensttreding en door training. De organisatorische en technische maatregelen worden meestal beschreven in een document “informatiebeveiligingshandboek” of “procedures informatiebeveiliging”. Als de maatregelen genomen zijn, moet de organisatie de beveiliging gaan meten en zorgen voor een onafhankelijke audit. Deze audit kan bijvoorbeeld gedaan worden door ICT Institute, maar ook door een CISO van een andere organisatie.
Hoe werkt de checklist
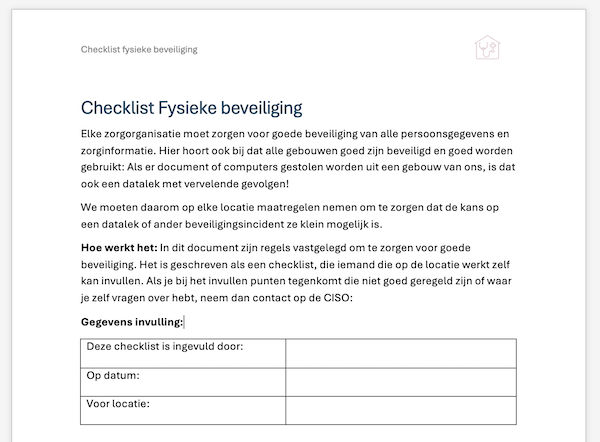 De checklist bevat praktische vragen over beveiliging van een locatie. Elke organisatie mag de checklist veranderen en uitbreiden zodat deze past bij de organisatie. Als er bijvoorbeeld tags gebruikt worden in plaats van sleutels, pas dit dan aan. Ook als er aanvullende regels zijn, zoals melden bij de balie of bezoekerspassen dragen, neem dit dan ook op de checklist. Deze checklist is met name handig voor organisaties met veel locaties, zoals in de thuiszorg of gehandicaptenzorg.
U kunt de checklist hier downloaden in word-formaat: 08.Keurmerk7510-A7-Fysieke-beveiliging . De checklist is beschikbaar onder een zogeheten Creative Commons licentie en mag dus door iedereen vrij gebruikt en doorgegeven worden. De checklist is onderdeel van de volledige keurmerk-7510 template-set.
De checklist moet jaarlijks uitgestuurd worden naar elke locatie. Iemand die op de locatie werkt, bijvoorbeeld de manager, moet dan de checklist invullen. Daarna moet het formulier teruggemaild worden naar de security verantwoordelijke, bijvoorbeeld de CISO. Als het goed is zijn de meeste vragen dan met ‘Ja’ beantwoord, of kan de invuller zelf stappen nemen, zoals ruimtes afsluiten en kasten opruimen. Als dat niet zo is, dan moeten de invuller en de CISO samen overleggen of er een risico is en hoe zaken het beste geregeld kunnen worden.
De ingevulde formulieren moeten bewaard worden als bewijs dat fysieke beveiliging gecheckt is. Een auditor zal vragen naar de checklisten en dan controleren of de eisen passend zijn bij de risico’s en de rest van het beleid van de organisatie. Ook zal de auditor controleren of de checklist echt gebruikt wordt en vaak genoeg is ingevuld. Tot slot kijkt de auditor ook bij een paar gebouwen of er ook echt sprake is van naleving. Op deze manier wordt opstaan, bestaan en werking gecheckt.Voorbeeld-vragen
De volgende vragen onder andere in de checklist:
- Wordt er bijgehouden door iemand wie een sleutel heeft, en medewerkers leveren sleutels in als zij uit dienst gaan?
- Is duidelijk aangegeven wat een openbare wachtruimte is, en vanaf waar bezoekers niet meer mogen rondlopen?
- Als er in kasten documenten met persoonsgegevens of vertrouwelijke informatie liggen, zijn deze kasten afgesloten?
- De IT-ruimte is afgesloten als er niemand werkt. Als de IT-ruimte ook gebruikt wordt voor opslag, dan is de IT-apparatuur in een afgesloten kast in de ruimte geplaatst.
- Bureaus en tafels zijn opgeruimd: er zijn gaan documenten met persoonsgegevens te vinden op bureaus en tafels
- Medewerkers weten bij wie ze incidenten, bijvoorbeeld verkeerd verstuurde mails, moeten melden en hebben dit ook gedaan als er incidenten waren.
Organisaties kunnen deze vragen aanpassen als de vragen niet duidelijk zijn of niet passen. Extra checkvragen toevoegen mag uiteraard ook. De CISO moet zorgen dat de checklist past bij de organisatie. De managers moeten zorgen dat deze ook daadwerkelijk wordt ingevuld en er acties ondernomen wordt als er zaken niet goed zijn.
NEN 7510 eisen opgenomen in de checklist
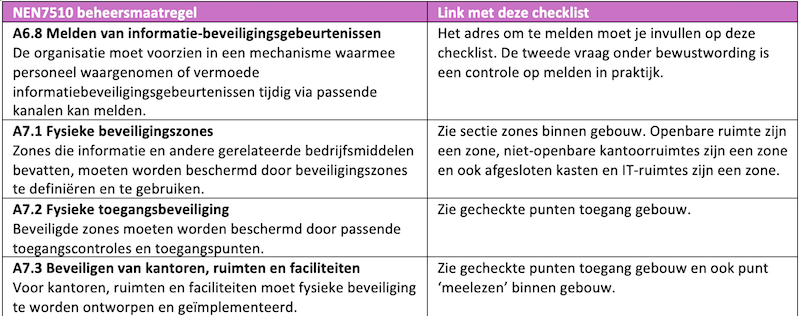
Deze checklist dekt bijna alle eisen uit hoofdstuk A7 van de NEN7510 norm en ISO 27001 norm, zoals A7.1 Fysieke beveiligingszones, A7.6 Werken in beveiligde zones, A7.8 Plaatsen en beschermen van apparatuur, A7.12 Beveiligen van bekabeling en A7.13 Onderhoud van apparatuur. Achter de checklist staat een tabel waarin per maatregel is uitgelegd hoe deze samenhangt met vragen uit de checklist.
Keurmerk 7510 en andere templates
ICT Institute wil zorgorganisaties graag helpen om beveiliging en NEN7510 goed te regelen. We maken hiervoor templates gratis beschikbaar, zoals deze checklist. We hebben ook meer templates op onze pagina met ISO 27001 en AVG templates. Specifiek voor de zorg hebben we Keurmerk 7510 voor informatiebeveiliging in de zorg ontwikkeld, samen met stichting IP-zorg. Met dit initiatief bieden we niet alleen templates maar ook trainingen en audits. Het is een eenvoudiger en goedkoper alternatief voor volledige certificering. Voor organisaties die wel graag een officiële certificering willen, bieden wij ook begeleiding en support bij certificering. De afgelopen jaren hebben we meer dan 20 organisaties succesvol begeleid met ISO 27001 en NEN7510.

Dr. Sieuwert van Otterloo is IT-deskundige met kennis van ISO 27001, NEN 7510, software-kwaliteit, projectmanagement, privacy, en verantwoord gebruik van AI. Hij is ISO 27001 en NEN 7510 auditor, doet onderzoek bij VU en HU en geeft advies bij organisaties door heel Nederland. Hij oprichter en directeur van ICT Institute.